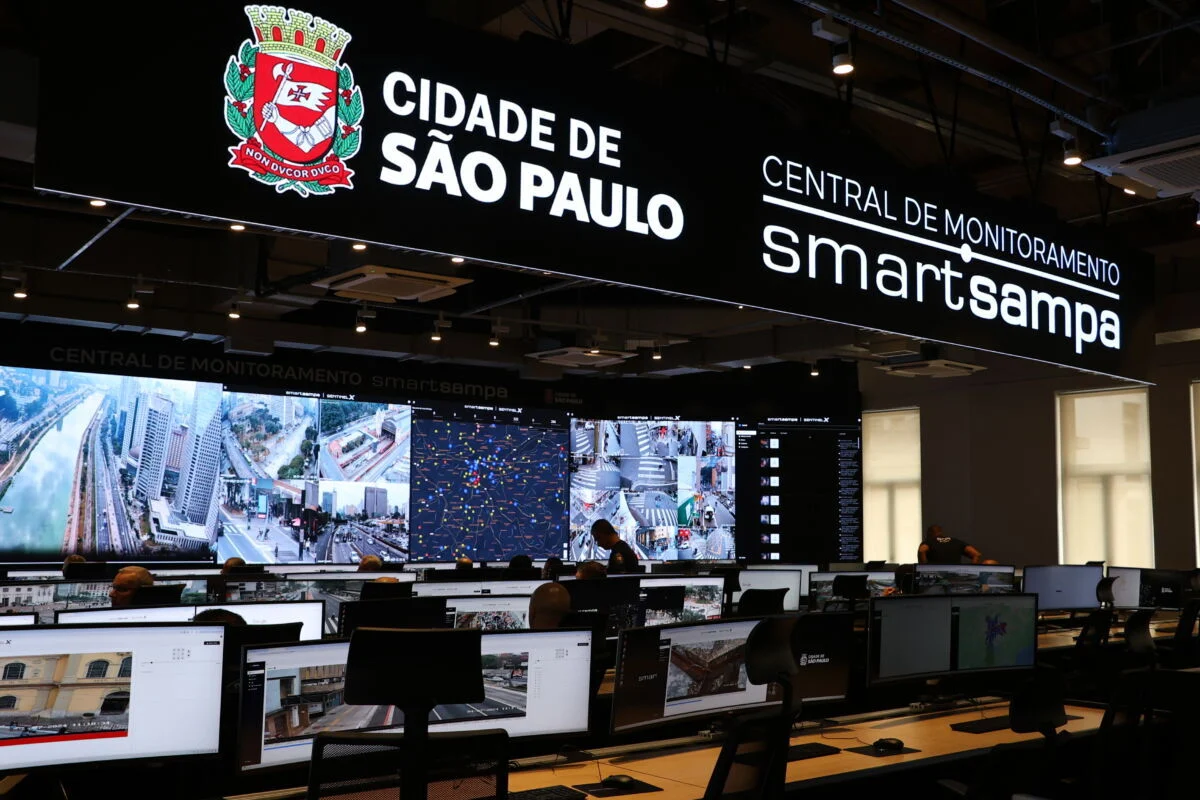
São Paulo (SP) – O Conselho Nacional de Direitos Humanos formalizou um pedido de paralisação imediata do Smart Sampa, programa municipal de videomonitoramento da capital paulista. A medida foi tomada em resposta a brechas digitais que deixaram a plataforma vulnerável e permitiram o ingresso de pessoas não autorizadas no sistema.
As falhas vieram a público no dia 20 de outubro, quando 181 conjuntos de login e senha, informações cadastrais de mais de 6 mil profissionais da segurança e instruções para clonar a interface da ferramenta foram encontrados abertos em um repositório na internet, onde permaneceram acessíveis por cerca de 11 meses.
Com esse material à disposição, terceiros conseguiram visualizar o fluxo de mais de 58 mil equipamentos ópticos espalhados por unidades de saúde, creches, colégios e hospitais. O painel também permitia consultar registros de CPFs, identidades, emplacamentos de automóveis e até mesmo inserir novas informações na base de dados.
Para o órgão fiscalizador, a ausência de proteções elementares, como barreiras de autenticação em dois passos combinada com chaves de acesso fáceis de deduzir, comprometeu informações reservadas da guarda e de policiais, além de expor a rotina de prédios públicos.
O colegiado destacou que, durante quase um ano, qualquer indivíduo munido das credenciais corretas teve capacidade para vigiar a metrópole e rastrear alvos específicos. O perigo atingiu a trajetória diária de agentes públicos entre o trabalho e o lar, o cotidiano de militares, além das atividades de jornalistas e advogados, abrindo brechas para monitoramentos clandestinos e quebra de sigilo profissional sem que as vítimas tivessem ciência.
A entidade apontou que a prefeitura desrespeitou diretrizes da Resolução CNDH nº 17/2025, que regulamenta o emprego de reconhecimento facial em áreas públicas. A manutenção de senhas fracas e sem dupla checagem por tanto tempo atropela exigências legais de segurança, enquanto a ausência de registros auditáveis individuais viola as normas do setor.
Outro ponto destacado foi que a descoberta da vulnerabilidade partiu de apuração jornalística, evidenciando falhas na autotutela tecnológica municipal. Diante do quadro, o conselho encaminhará o caso ao Ministério Público Estadual e ao Ministério Público Federal, sugerindo a abertura de inquéritos civis e o protocolo de ações civis públicas contra a administração municipal.
Foi enviada ainda uma notificação formal ao Ministério Público de São Paulo cobrando a interrupção das atividades da plataforma, a retenção de logs para perícia e pedidos de indenização por danos morais coletivos. A gestão municipal foi procurada para comentar o caso, mas não apresentou retorno até o momento.